Stand: 4. November 2026
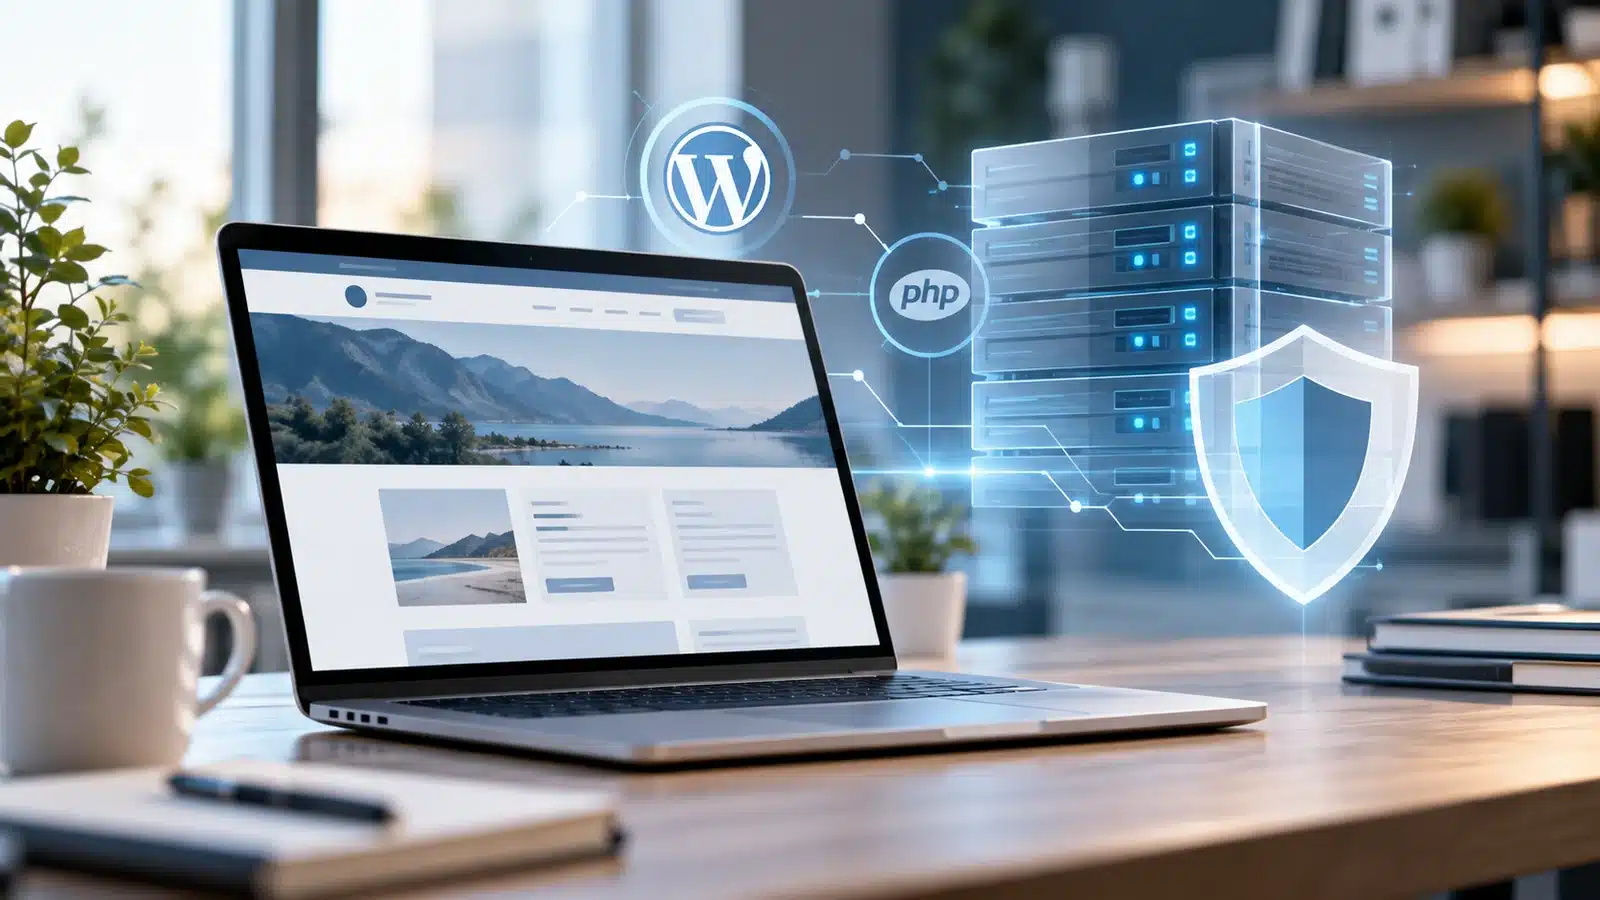
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken in der Programmiersprache PHP bekannt gegeben. Die Schwachstellen betreffen eine technische Grundlage, auf der zahlreiche Websites und Webanwendungen basieren – darunter auch WordPress.
Die PHP-Entwickler haben Sicherheitsupdates veröffentlicht. IONOS hat die offiziellen Updates nach eigener Bestätigung vom 22. Oktober 2026 auf allen selbst betriebenen Plattformen eingespielt. Bei selbstverwalteten Servern bleibt die Installation Aufgabe des Betreibers.
Der Vorfall zeigt: Zur Sicherheit einer WordPress-Website gehört auch die Serverumgebung. Dieser Beitrag erklärt, welche Aufgaben der Hoster übernimmt und welche fünf Prüfungen für Websitebetreiber sinnvoll sind.
Das Wichtigste auf einen Blick
- Die am 21. Oktober gemeldeten Schwachstellen betreffen PHP und damit die Serverumgebung.
- Ein WordPress-Update allein schließt diese PHP-Sicherheitslücken nicht.
- IONOS hat die offiziellen Updates auf seinen selbst betriebenen Plattformen nach eigener Meldung am 22. Oktober installiert.
- Bei selbstverwalteten Servern müssen die Betreiber handeln. Ergänzende PHP-Hinweise und der aktuelle Patchstand bleiben zu prüfen.
- Nach Aktualisierungen gehören Funktionskontrolle und verwendbare Backups zur technischen Betreuung.
Was ist passiert?
PHP ist eine Programmiersprache, die auf dem Webserver ausgeführt wird. Bei WordPress übernimmt sie zahlreiche wichtige Aufgaben, beispielsweise die Verarbeitung von Seiteninhalten, Formularen und Datenbankabfragen.
Am 21. Oktober 2026 veröffentlichte das PHP-Entwicklungsteam Sicherheitsupdates für zwei kritische Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619.
Die Sicherheitslücken können es Angreifern unter bestimmten Voraussetzungen ermöglichen, aus der Ferne schädlichen Programmcode auf einem betroffenen Server auszuführen – ohne sich zuvor anmelden zu müssen.
Damit besteht ein ernst zu nehmendes Sicherheitsrisiko.
Für die beiden am 21. Oktober gemeldeten Schwachstellen veröffentlichte das PHP-Projekt folgende korrigierte Versionen:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Diese Liste dokumentiert die Sicherheitsveröffentlichung vom 21. Oktober und ist keine pauschale Empfehlung für den heute neuesten Patchstand. Maßgeblich ist der aktuelle, vom Anbieter freigegebene und abgesicherte Stand. Bei älteren oder speziell gepflegten PHP-Versionen muss der Hostinganbieter bestätigen, ob die Korrekturen enthalten sind.
Ergänzung vom 23. Oktober: Das PHP-Projekt veröffentlichte einen weiteren Hinweis zur Funktion „Session upload progress“. Unter einer ungewöhnlichen Kombination aus Konfiguration und Anwendungscode kann ein zusätzliches Risiko bestehen. Die Einordnung und gegebenenfalls notwendige Konfigurationsanpassung gehören in die Hände des Hosters beziehungsweise der Serveradministration. Die Prüfung sollte deshalb auch diesen ergänzenden Herstellerhinweis berücksichtigen.
Wichtig: Diese Sicherheitslücken befinden sich in PHP, nicht im WordPress-System selbst. Ein WordPress-Update behebt sie daher nicht. Umgekehrt ersetzt ein PHP-Update auch nicht die Pflege von WordPress, Plugins und Themes.
Sind alle WordPress-Websites betroffen?
Betroffen sein können grundsätzlich alle PHP-Installationen, die Webanfragen verarbeiten. Ob eine konkrete Website noch gefährdet ist, hängt vor allem davon ab, ob die erforderlichen Sicherheitskorrekturen installiert sind.
Die Serverkonfiguration beeinflusst die möglichen Angriffswege. Sie ersetzt jedoch keinen abgesicherten PHP-Stand.
Allerdings sind die Schwachstellen nicht auf WordPress beschränkt. Grundsätzlich müssen Betreiber aller PHP-basierten Websites und Anwendungen prüfen, ob ihre Systeme betroffen sind.
Auch kleine Unternehmenswebsites können gefährdet sein. Angriffe auf bekannte Sicherheitslücken erfolgen häufig automatisiert. Dabei spielt es zunächst keine Rolle, ob es sich um die Website eines Handwerksbetriebs, einer Praxis, eines Vereins oder eines größeren Unternehmens handelt.
Eine kleine Website ist deshalb nicht automatisch ein weniger interessantes Angriffsziel.
Wie ist der Stand bei IONOS?
Während der Sicherheitswartung am 21. und 22. Oktober konnten einzelne Dienste vorübergehend beeinträchtigt sein. Diese Wartungsphase ist abgeschlossen.
IONOS meldete den Vorgang am 22. Oktober 2026 um 13:03 Uhr MESZ als abgeschlossen. Nach Angaben des Anbieters wurden die offiziellen PHP-Sicherheitsupdates auf allen selbst betriebenen Plattformen installiert, darunter Webhosting und Managed WordPress. Für diese Aktualisierung müssen Kunden dort laut IONOS keine eigenen Maßnahmen ergreifen.
Wichtig für selbstverwaltete Server: Wer PHP beispielsweise auf einem VPS oder dedizierten Server selbst betreibt, ist weiterhin für die Installation und Prüfung des abgesicherten Stands verantwortlich.
Eine vorübergehende Nichterreichbarkeit allein belegt keinen Angriff. Den jeweiligen Dienststatus veröffentlicht IONOS auf seiner offiziellen Statusseite. Eine abgeschlossene Hostermeldung ersetzt außerdem keine individuelle Funktionskontrolle der eigenen Website.
Fünf Maßnahmen für Ihre WordPress-Website
Entscheidend ist ein kontrolliertes, aber zügiges Vorgehen.
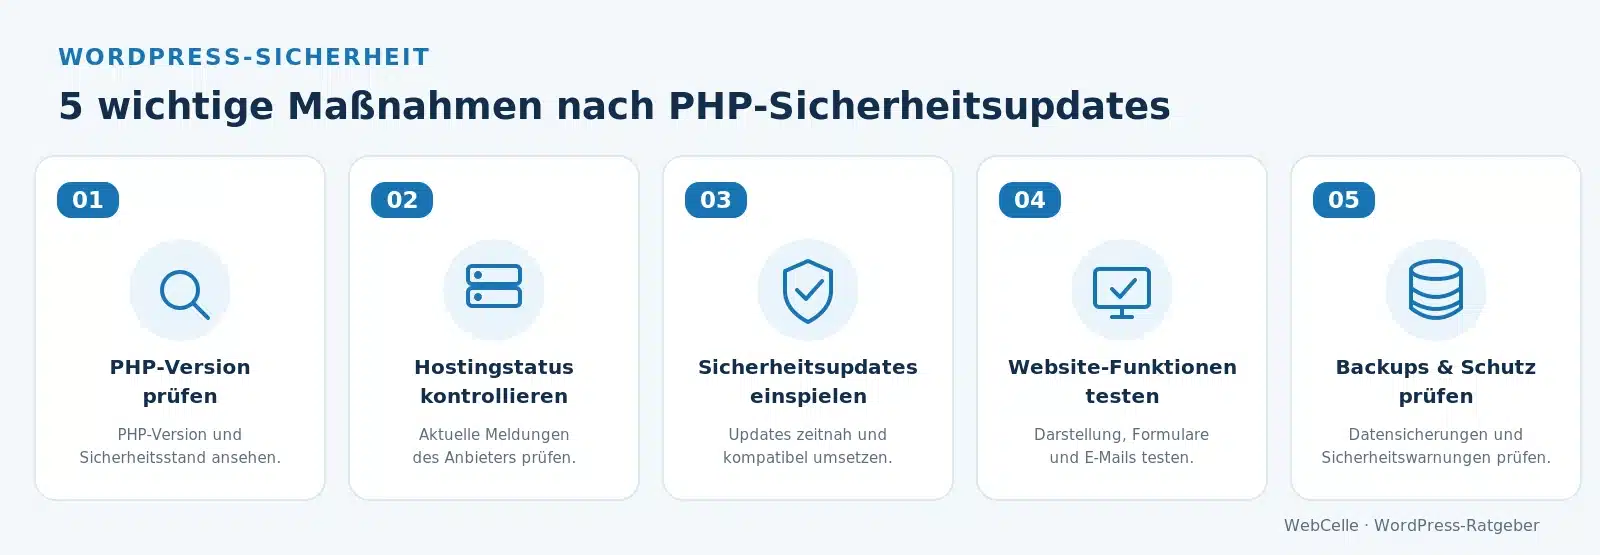
1. PHP-Version und Sicherheitsstand überprüfen
Im WordPress-Backend lässt sich die verwendete PHP-Version normalerweise unter Werkzeuge → Website-Zustand → Bericht → Server einsehen.
Alternativ kann die Information im Kundenbereich des Hostinganbieters abgerufen werden.
Die angezeigte Versionsnummer allein muss jedoch nicht in jedem Fall den vollständigen Sicherheitsstand widerspiegeln. Einige Anbieter spielen Sicherheitskorrekturen auch in speziell gepflegte ältere Versionen ein.
2. Hostinganbieter und Update-Zuständigkeit klären
Bei regulären Webhosting-Angeboten übernimmt der Hostinganbieter häufig die Installation von PHP-Sicherheitsupdates.
Wer dagegen einen selbstverwalteten Server oder eine eigene PHP-Installation betreibt, muss die erforderlichen Aktualisierungen selbst durchführen oder veranlassen.
IONOS bestätigt die Installation auf seinen selbst betriebenen Plattformen. Wer PHP dagegen selbst betreibt, etwa auf einem VPS oder dedizierten Server, muss die Aktualisierung selbst durchführen oder fachgerecht veranlassen.
3. Sicherheitsupdates zeitnah einspielen
Die veröffentlichten PHP-Sicherheitsupdates sollten nicht unnötig aufgeschoben werden.
Gleichzeitig ist es bei bestehenden WordPress-Websites wichtig, die Kompatibilität mit Themes, Plugins und individuellen Erweiterungen zu berücksichtigen.
Ein ungeprüfter Wechsel auf eine andere PHP-Hauptversion kann zusätzliche technische Probleme verursachen.
Bei kritischen Sicherheitslücken sollte deshalb zeitnah eine fachgerechte Aktualisierung auf einen abgesicherten Stand erfolgen.
4. Website und wichtige Funktionen kontrollieren
Nach den Aktualisierungen sollte überprüft werden, ob die Website weiterhin ordnungsgemäß funktioniert.
Besonders wichtig sind die Erreichbarkeit, die Darstellung auf verschiedenen Geräten, Kontaktformulare einschließlich des tatsächlichen E-Mail-Empfangs sowie Buchungs- oder andere wichtige Kundenfunktionen.
Denn eine Website kann auf den ersten Blick funktionieren, obwohl einzelne Bereiche bereits fehlerhaft sind.
5. Backups und Sicherheitsüberwachung überprüfen
Eine aktuelle, verwendbare Datensicherung gehört zu einem zuverlässigen Sicherheitskonzept.
Zusätzlich sollten vorhandene Sicherheitsmeldungen und ungewöhnliche Veränderungen an der Website kontrolliert werden.
Ein Backup ersetzt allerdings weder das Sicherheitsupdate noch die Überprüfung auf mögliche Manipulationen.
Was unternimmt WebCelle?
Bei WebCelle beobachte ich die aktuelle Entwicklung und die offiziellen Sicherheitsmeldungen der Anbieter.
Meine Kunden habe ich bereits über die Situation und mögliche Einschränkungen informiert.
Bei WordPress-Websites, die ich im Rahmen eines laufenden Wartungsvertrags betreue, gehören die Überprüfung der technischen Umgebung und die Kontrolle wichtiger Website-Funktionen zu den relevanten Wartungsaufgaben.
Im Zusammenhang mit den PHP-Sicherheitsupdates liegt das Augenmerk insbesondere auf dem Sicherheitsstand der Hostingumgebung, der Erreichbarkeit und möglichen Funktionsstörungen nach den Aktualisierungen.
Sollten weitere technische Anpassungen notwendig werden, prüfe ich diese und stimme erforderliche Maßnahmen gegebenenfalls mit dem jeweiligen Kunden ab.
Bei Websites ohne laufende technische Betreuung sollte der Sicherheitsstand gesondert kontrolliert werden.
Häufige Fragen zu den PHP-Sicherheitslücken
Muss ich meine PHP-Version bei IONOS selbst ändern?
IONOS bestätigte am 22. Oktober 2026 die Installation der offiziellen PHP-Sicherheitsupdates auf allen selbst betriebenen Plattformen. Für diese Aktualisierung müssen Kunden dort laut Anbieter keine eigenen Maßnahmen ergreifen.
Ein eigenständiger Wechsel auf eine andere PHP-Version ist nicht grundsätzlich erforderlich und sollte nicht unüberlegt erfolgen.
Bei selbstverwalteten Servern besteht dagegen unmittelbarer Handlungsbedarf, sofern noch kein abgesicherter Stand installiert ist.
Bedeutet eine vorübergehend nicht erreichbare Website, dass sie gehackt wurde?
Nein. Auch Wartungsarbeiten, Serveraktualisierungen oder technische Störungen können zu einer vorübergehenden Nichterreichbarkeit führen.
Ein tatsächlicher Sicherheitsvorfall muss anhand konkreter Hinweise untersucht werden.
Reicht ein WordPress-Update aus?
Nein. Die beschriebenen Sicherheitslücken betreffen PHP und damit die Serverumgebung.
Unabhängig davon sollten WordPress, Plugins und Themes regelmäßig aktualisiert werden.
Können auch kleine Unternehmenswebsites angegriffen werden?
Ja. Automatisierte Angriffe suchen nach verwundbaren Systemen und unterscheiden nicht grundsätzlich nach Größe oder Bekanntheit eines Unternehmens.
Deshalb ist eine aktuelle technische Umgebung auch bei kleineren Websites wichtig.
Fazit: Website-Sicherheit umfasst mehr als WordPress-Updates
Die PHP-Sicherheitslücken zeigen, wie wichtig die technische Umgebung einer Website ist.
Nicht nur WordPress, Plugins und Themes müssen gepflegt werden. Auch PHP, der Webserver, Sicherheitsmaßnahmen und Backups gehören zu einem zuverlässigen Gesamtsystem.
Wer seine Website regelmäßig technisch betreuen lässt und Sicherheitsmeldungen ernst nimmt, kann Risiken reduzieren und bei kritischen Entwicklungen gezielter reagieren.
Entscheidend ist nicht, jedes Update unüberlegt zu installieren, sondern Sicherheitsprobleme rechtzeitig zu erkennen und fachgerecht zu beheben.
Unterstützung bei der Sicherheit Ihrer WordPress-Website
Sie betreiben eine WordPress-Website und sind unsicher, ob Ihre PHP-Version aktuell ist oder ob die technische Umgebung ausreichend geschützt wird?
WebCelle unterstützt Unternehmen, Selbstständige und Organisationen in Celle, Hannover und Umgebung bei der technischen Prüfung, Wartung und Absicherung ihrer WordPress-Websites.
Gerne prüfe ich mit Ihnen, welche Maßnahmen für Ihre Website sinnvoll sind.
Jetzt WordPress-Website prüfen lassen
Weitere Informationen
Weitere Hinweise finden Sie in meinen Ratgeberbeiträgen:
- WordPress regelmäßig pflegen – Gründe und Tipps
- WordPress-Website gehackt: Ursachen, Folgen und Schutz